Android-Handys schon ab Werk verseucht: Diese Malware lässt sich nicht löschen
Ein neues Smartphone auspacken, einschalten und einrichten: Für die meisten Nutzer ist das ein unbedenklicher Vorgang. Doch bei einigen günstigen Android-Handys könnte bereits Schadsoftware vorinstalliert sein. Die Malware „Midnight Mimosa“ kann unbemerkt Apps installieren, Nutzerdaten erfassen und sogar den Internetanschluss des Besitzers für fremde Zwecke nutzen. Auch Deutschland ist betroffen. Was bedeutet das für Verbraucher?
Inhalt
Malware steckt bereits in der Firmware
Sicherheitsforscher von Bitdefender haben eine Malware-Kampagne entdeckt, die sie „Midnight Mimosa“ nennen. Die Schadsoftware steckt bereits in der Firmware bestimmter günstiger Android-Smartphones. Sie gelangt also nicht erst durch einen App-Download oder einen Klick auf einen gefährlichen Link auf das Gerät.
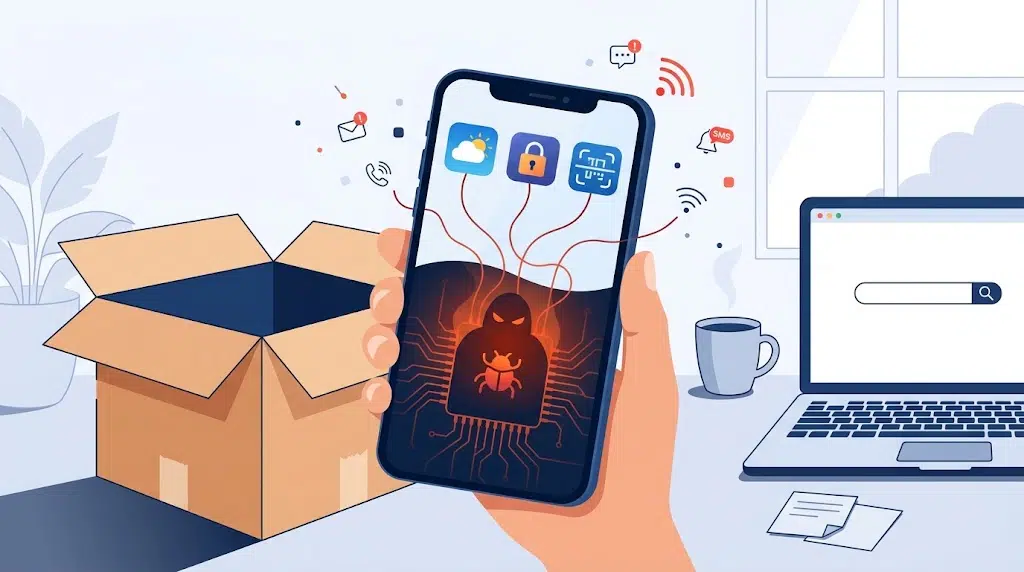
Die Malware besitzt weitreichende Systemrechte. Damit kann sie weitere Apps ohne Wissen des Besitzers installieren und wieder entfernen. Die zusätzlichen Anwendungen tarnen sich beispielsweise als Wetter-Apps, App-Sperren oder Werkzeuge zur Texterkennung. Teilweise werden sie so versteckt, dass Nutzer ihre Aktivitäten kaum bemerken.
Bitdefender beobachtete die Kampagne über einen Zeitraum von ungefähr zwei Jahren auf Tausenden Geräten in mehr als 150 Ländern. Deutschland gehört zu den Ländern mit vergleichsweise vielen erfassten Geräten. Wie viele Smartphones hierzulande tatsächlich betroffen sind, lässt sich aus den veröffentlichten Daten allerdings nicht ablesen.
Diese Smartphone-Modelle tauchen in der Untersuchung auf
Besonders häufig fanden die Forscher die Malware auf Geräten, deren Modellbezeichnungen sich zwei Herstellern zuordnen lassen: dem Doogee S200 X und dem Cubot KINGKONG X. Daneben tauchten in den Daten Bezeichnungen wie „S24 Ultra“, „S25 Ultra“ und „S26 Ultra“ auf. Dabei handelt es sich um Namen, mit denen günstige Geräte offenbar Samsung-Flaggschiffe imitieren – nicht um die echten Samsung-Smartphones.
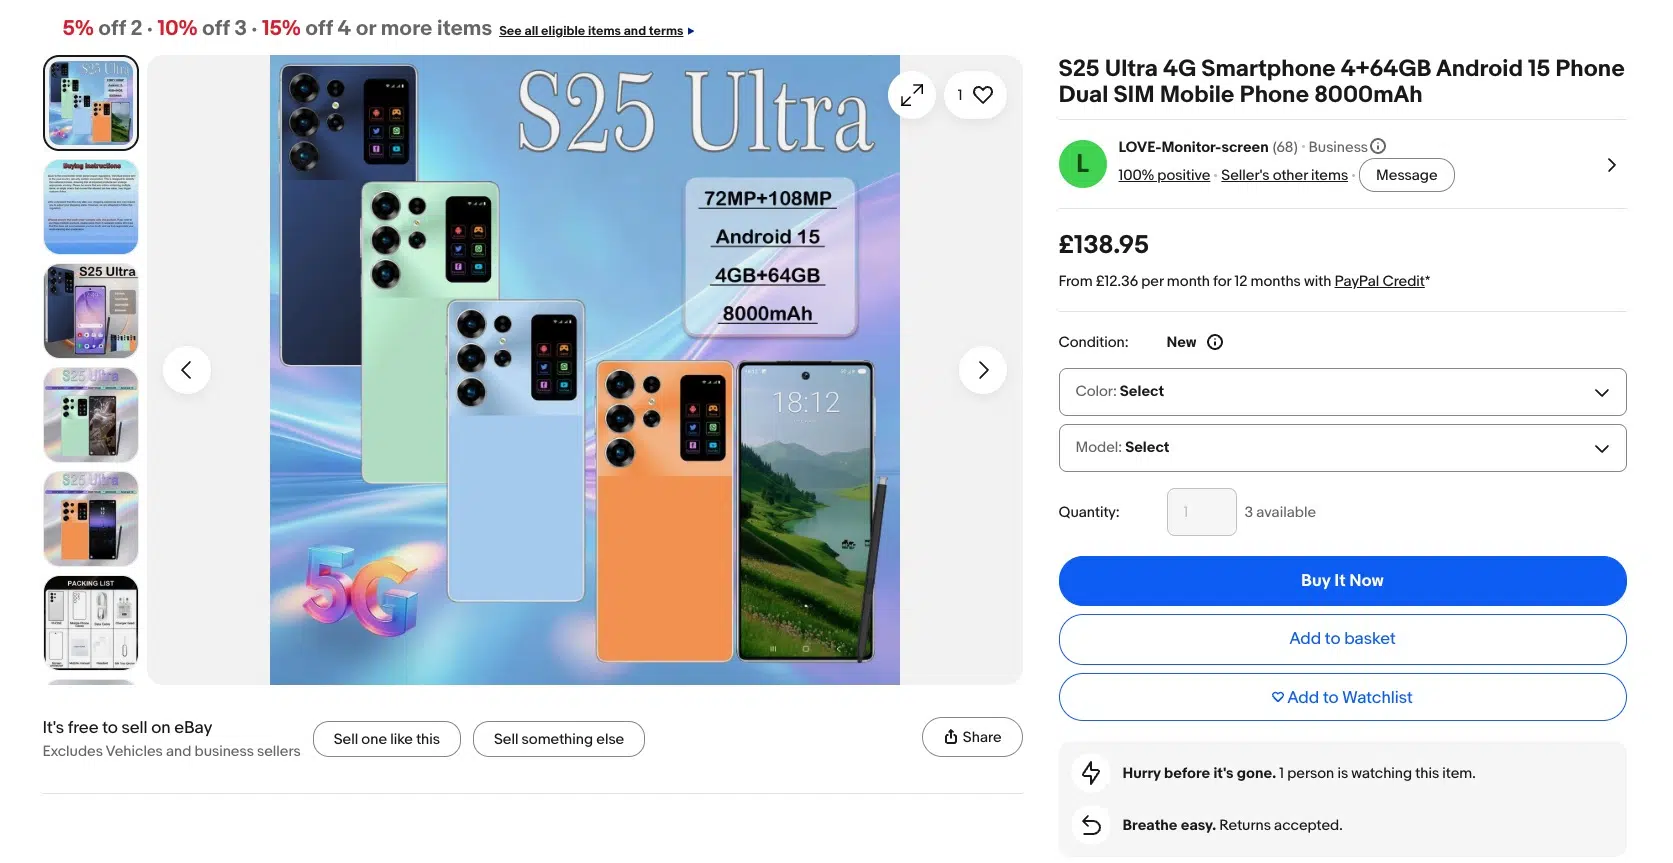
Wichtig ist die Einschränkung: Die Untersuchung beweist nicht, dass jedes Exemplar des Doogee S200 X oder Cubot KINGKONG X infiziert ist. Bisher sind Geräte betroffen, deren Firmware auf der MediaTek-Plattform basieren. Das bedeutet aber nicht, dass alle Handys mit MediaTek-Prozessoren betroffen sind. Die Malware wurde auf bestimmten Geräten beziehungsweise Firmware-Varianten nachgewiesen. Wer ein Smartphone einer der genannten Marken besitzt, muss deshalb nicht automatisch von einer Infektion ausgehen.
Welche Daten sind in Gefahr?
Das Problem ist nicht allein die unerwünschte Werbung. Laut Bitdefender übermittelt die Malware unter anderem Gerätekennungen wie die IMEI, die Android-ID und die MAC-Adresse sowie Angaben zur Zeitzone. Solche Informationen können dazu dienen, ein Gerät wiederzuerkennen und Daten miteinander zu verknüpfen.
Die Schadsoftware kann sich außerdem weitreichende Berechtigungen verschaffen. Dazu zählen der Zugriff auf SMS und Benachrichtigungen sowie die Android-Bedienungshilfen. Damit wären beispielsweise Zugriffe auf Nachrichten oder angezeigte Inhalte technisch möglich. Ein weiteres Risiko betrifft den Internetanschluss: Infizierte Smartphones können als sogenannte Residential Proxies eingesetzt werden. Dabei wird der Anschluss des Besitzers für fremde Internetverbindungen genutzt. Websites sehen dann möglicherweise die IP-Adresse des betroffenen Haushalts, obwohl die Verbindung von jemand anderem ausgeht.
Was können Nutzer tun?
Wer ein günstiges Smartphone besitzt, muss nicht sofort in Panik geraten. Die Untersuchung ist kein Beleg dafür, dass beliebige Billig-Handys infiziert sind. Trotzdem lohnt es sich, beim Kauf auf einen nachvollziehbaren Hersteller, seriöse Händler und regelmäßige Sicherheitsupdates zu achten.
Wer ein verdächtiges Gerät besitzt, sollte zunächst nach verfügbaren Systemupdates suchen und einen Scan mit einer seriösen Sicherheits-App durchführen. Ein unauffälliges Ergebnis schließt eine Infektion allerdings nicht sicher aus. Auch ein Blick auf unbekannte Apps kann Hinweise liefern. Die Malware kann sich unter anderem hinter Systemnamen wie „com.android.system.lite“ verbergen. Solche Namen sind jedoch allein kein sicherer Infektionsnachweis.
Ein gewöhnliches Zurücksetzen auf Werkseinstellungen reicht möglicherweise nicht aus. Weil die Schadsoftware in der Firmware sitzt, kann sie einen solchen Reset überstehen. Bei einem konkreten Verdacht sollten Nutzer deshalb den Händler oder Hersteller kontaktieren und eine Überprüfung beziehungsweise eine saubere Firmware verlangen. Bis zur Klärung empfiehlt es sich, auf dem Gerät keine sensiblen Zugangsdaten einzugeben oder Onlinebanking zu nutzen.
Auch ein Datenschutzproblem
Die Kampagne zeigt, dass Datenschutz und IT-Sicherheit bereits beim Kauf eines Smartphones eine Rolle spielen. Wenn ein Gerät ohne Wissen seines Besitzers Informationen übermittelt, Apps nachinstalliert und möglicherweise dessen Internetanschluss für fremde Zwecke nutzt, wirft das erhebliche Datenschutzfragen auf.
Ob im Einzelfall ein Verstoß gegen die Datenschutz-Grundverordnung vorliegt, lässt sich aus der technischen Untersuchung allein nicht abschließend beurteilen. Für Verbraucher bleibt aber eine klare Konsequenz: Ein günstiger Preis ist wenig wert, wenn sich nicht nachvollziehen lässt, welche Software auf dem Smartphone läuft und wer sie kontrolliert.
Quellen:
Wenn du über einen Link auf dieser Seite ein Produkt kaufst, erhalten wir oftmals eine kleine Provision als Vergütung. Für dich entstehen dabei keinerlei Mehrkosten und dir bleibt frei wo du bestellst. Diese Provisionen haben in keinem Fall Auswirkung auf unsere Beiträge. Zu den Partnerprogrammen und Partnerschaften gehört unter anderem eBay und das Amazon PartnerNet. Als Amazon-Partner verdienen wir an qualifizierten Verkäufen.




Sortierung: Neueste | Älteste
Kommentare (4)