Riesiger Botnet-Skandal bei Android TV-Boxen: Google wirft MECOOL-Hersteller Videostrong raus
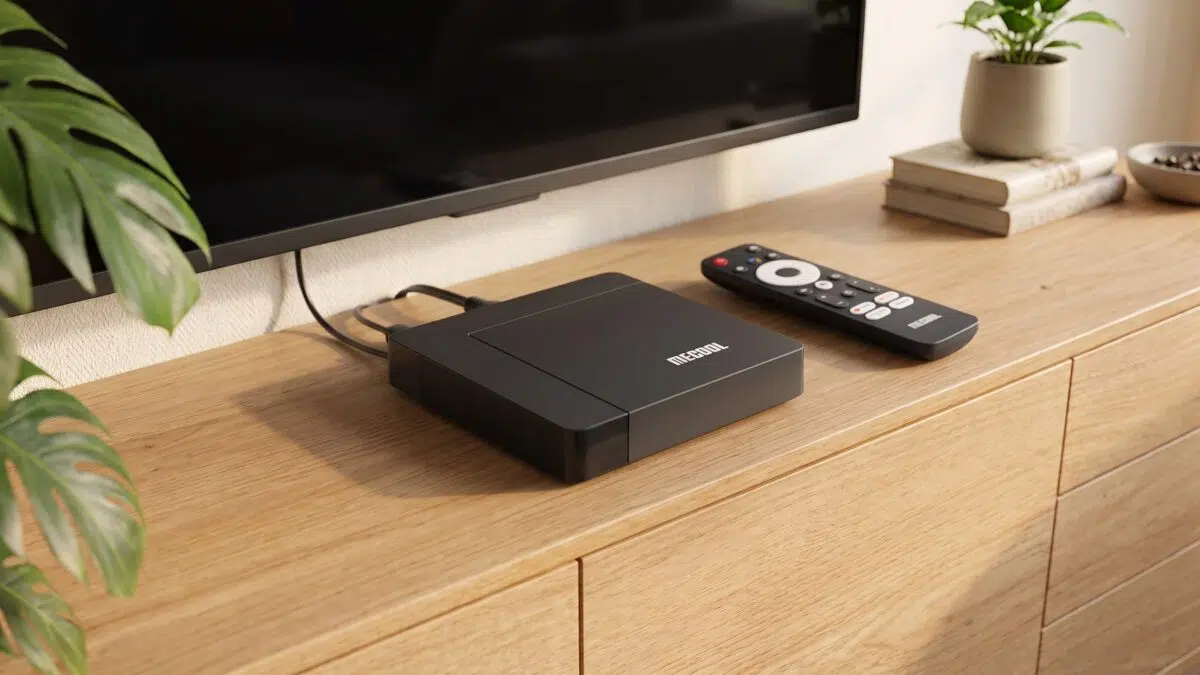
Android TV-Boxen stehen wieder einmal im Visier von Sicherheitsforschern, doch dieser aktuelle Fall hat eine völlig neue Tragweite erreicht. Google hat gemeinsam mit Industriepartnern wie Synthient das massive XCPE-Botnetz zerschlagen, welches über 1,3 Millionen Android-Streaming-Geräte infiziert und für Kriminelle zweckentfremdet hat. Verantwortlich dafür ist laut den Berichten kein Unbekannter, sondern der ehemals Google-zertifizierte Hersteller Videostrong Technology, der vor allem hinter der hierzulande durchaus bekannten Marke MECOOL steckt.
Inhalt
Ab Werk verseucht: So perfide arbeitet die XCPE-Backdoor
Normalerweise kennen wir bei Sicherheitslücken Berichte über nachträglich kompromittierte Lieferketten oder zwielichtige Apps aus dubiosen Quellen. Hier liegt der Fall jedoch völlig anders, denn der Hersteller selbst hat die Schadsoftware direkt in die Firmware seiner Geräte integriert. Als Basis dient die System-Anwendung x.cpe und mit tiefen System-Privilegien im Systembereich verankert wurde. Selbst wenn man als Nutzer versucht, die verdächtige Software manuell zu deinstallieren, stellt sie sich nach einem einfachen Neustart über die Partition des Geräts selbstständig wieder her.
Über eine dauerhafte Verbindung empfängt die Kiste dann im Hintergrund heimlich Befehle. Um ungestört agieren zu können, schaltet die Schadsoftware kurzerhand die Schutzmechanismen von Google Play Protect komplett ab. Danach laden die Täter weitere Schadsoftware nach. Das infizierte Gerät wird dadurch heimlich zum Klickbetrug über Werbenetzwerke missbraucht oder in sogenannte Residential Proxy-Netzwerke eingebunden. Fremde Akteure nutzen dann eure heimische IP-Adresse für dubiose Zwecke, während ihr auf der Couch sitzt und nichts davon mitbekommt.
Verwirrung um Skyworth und die Marke Strong
Wer tiefer in der Materie von Android-Boxen steckt, wird beim Namen Videostrong sicherlich kurz an die bekannte Marke Strong denken. Hier muss man aber ganz klar differenzieren, denn Videostrong und Strong sind nicht dieselben Unternehmen. Allerdings haben beide Parteien in der Vergangenheit auf ODM- und OEM-Ebene eng zusammengearbeitet. Die Marke Strong gehört zum riesigen Elektronikkonzern Skyworth, welcher unter anderem auch Fernsehgeräte unter den Namen Metz und COOCAA vertreibt.
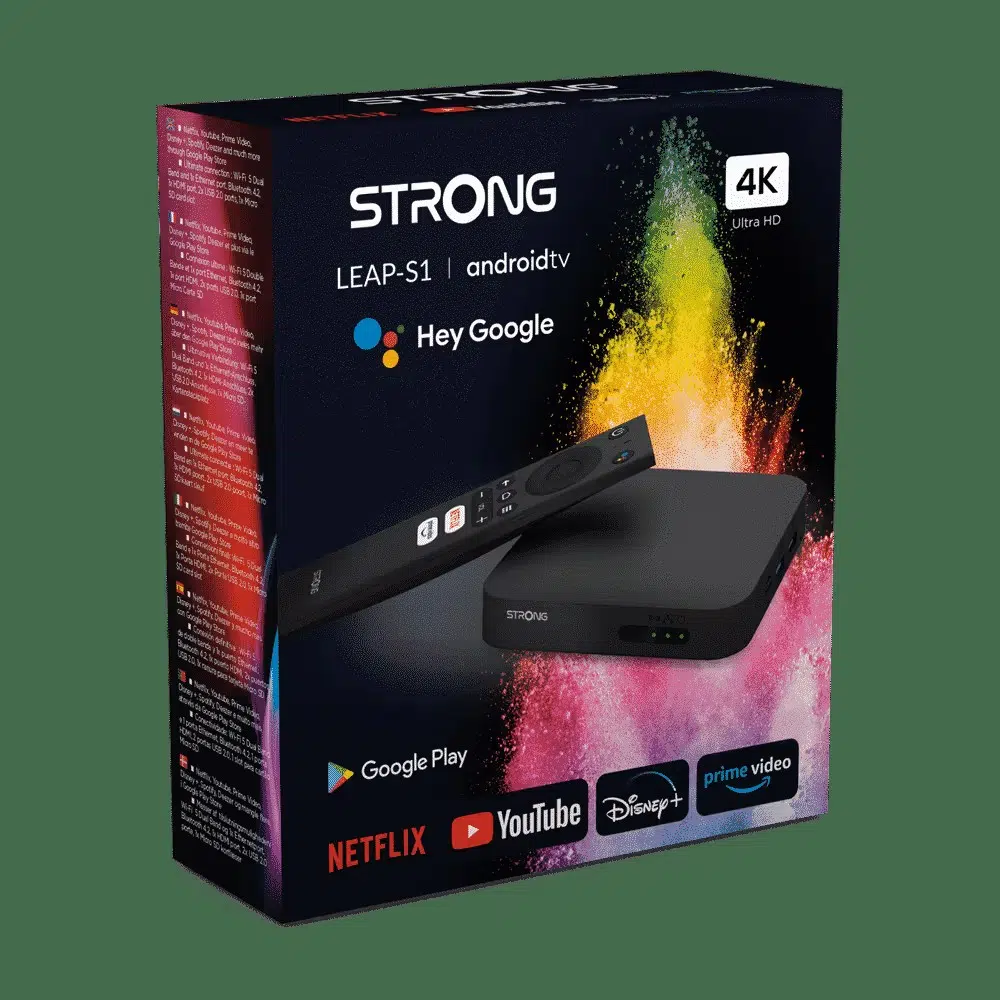
Bei der genauen Analyse einer MECOOL KM9PRO Max stießen die Forscher von Synthient darauf, dass die gefundene Backdoor tatsächlich mit einem digitalen Zertifikat von Skyworth Digital Technology signiert war. Zudem taucht in den Listen der potenziell betroffenen Geräte-Modelle auch die LEAP-S1 auf, bei der es sich um eine Box von Strong handelt. Ich halte es aktuell aber für sehr unwahrscheinlich, dass Skyworth oder Strong aktiv und wissentlich an diesem Botnetz beteiligt waren. Wäre ein Konzern dieser Größe involviert gewesen, hätte Google sicherlich auch gegen Skyworth harte Sanktionen verhängt und der Konzern ist weiterhin ein zertifizierter Partner. Videostrong hat mutmaßlich die Basis der Zusammenarbeit für eigene Zwecke missbraucht und die Hardware mit der Malware bestückt. Dennoch muss sich auch Skyworth dafür verantworten, besonders wenn sich herausstellt, dass auch die Leap-S1 wirklich infiziert ist.
Warum günstige TV-Boxen das perfekte Ziel für Angreifer sind
Das grundlegende Problem bei diesen Geräten ist leider überhaupt nicht überraschend. Streaming-Boxen laufen im Alltag extrem unauffällig, hängen rund um die Uhr am Strom und verfügen über eine dauerhaft aktive Internetverbindung. Im Gegensatz zum Smartphone fällt ein Hintergrundprozess hier kaum auf, weil es keinen Akku gibt, der plötzlich nach zwei Stunden leergesaugt ist. Gepaart mit den oft sehr günstigen Anschaffungspreisen greifen viele Nutzer bedenkenlos zu, um sich smarte Funktionen oder Apps auf den Fernseher zu holen.
Dass nun aber ein Hersteller, der sich früher sogar mit einer Google-Zertifizierung geschmückt hat, seine eigenen Kunden ganz bewusst betrügt, setzt dem Ganzen die Krone auf. Google hat zwar umgehend reagiert, die Verbindung zu Videostrong gekappt und dem Hersteller die Lizenz für zertifizierte Android-Geräte dauerhaft entzogen, für die betroffenen Nutzer im Feld hilft das im ersten Moment aber nur bedingt.
Zieht den Stecker und schmeißt die Dinger weg
Der Fall zeigt ganz deutlich, dass Android TV-Boxen leider abseits der ganz großen Player der Industrie mittlerweile kaum noch zu empfehlen sind. Wenn schon die Hersteller selbst anfangen, ihre Firmware ab Werk mit kriminellen Absichten zu manipulieren, verliert man als Kunde jegliche Handhabe.
Solltet ihr eine Streaming-Box von MECOOL oder ein vergleichbares Modell aus dem Videostrong-Kosmos im Wohnzimmer stehen haben, gibt es eigentlich nur einen sinnvollen Ratschlag. Trennt das Gerät sofort von eurem Netzwerk. Die traurige Wahrheit lautet hier bedauerlicherweise, dass ihr die Box am besten direkt entsorgt. Da Videostrong von Google komplett verbannt wurde und die Backdoor tief in der Systempartition sitzt, wird es für diese Geräte wahrscheinlich keine bereinigenden Updates mehr geben. Wer auf Nummer sicher gehen will, greift in Zukunft lieber zu etablierter Hardware von Herstellern, die einen Ruf zu verlieren haben.
Quelle:
- Synthient
- Liste potenziell infizierter Geräte
- FCC Zertifizierungen Skyworth/Videostrong (1 | 2)
Wenn du über einen Link auf dieser Seite ein Produkt kaufst, erhalten wir oftmals eine kleine Provision als Vergütung. Für dich entstehen dabei keinerlei Mehrkosten und dir bleibt frei wo du bestellst. Diese Provisionen haben in keinem Fall Auswirkung auf unsere Beiträge. Zu den Partnerprogrammen und Partnerschaften gehört unter anderem eBay und das Amazon PartnerNet. Als Amazon-Partner verdienen wir an qualifizierten Verkäufen.


Kommentar schreiben